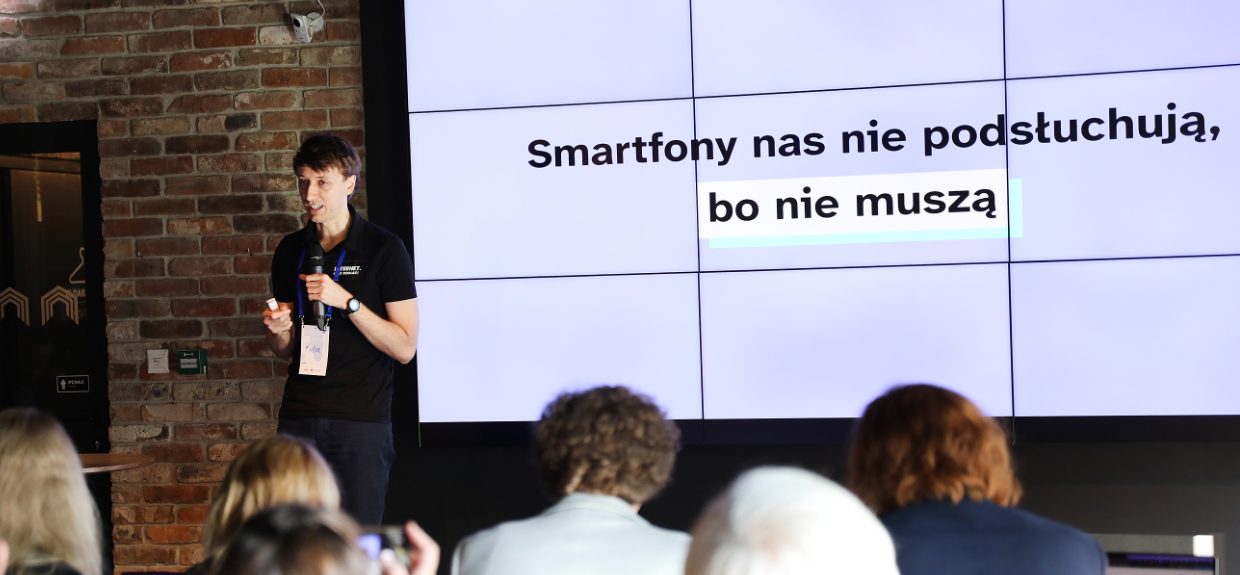
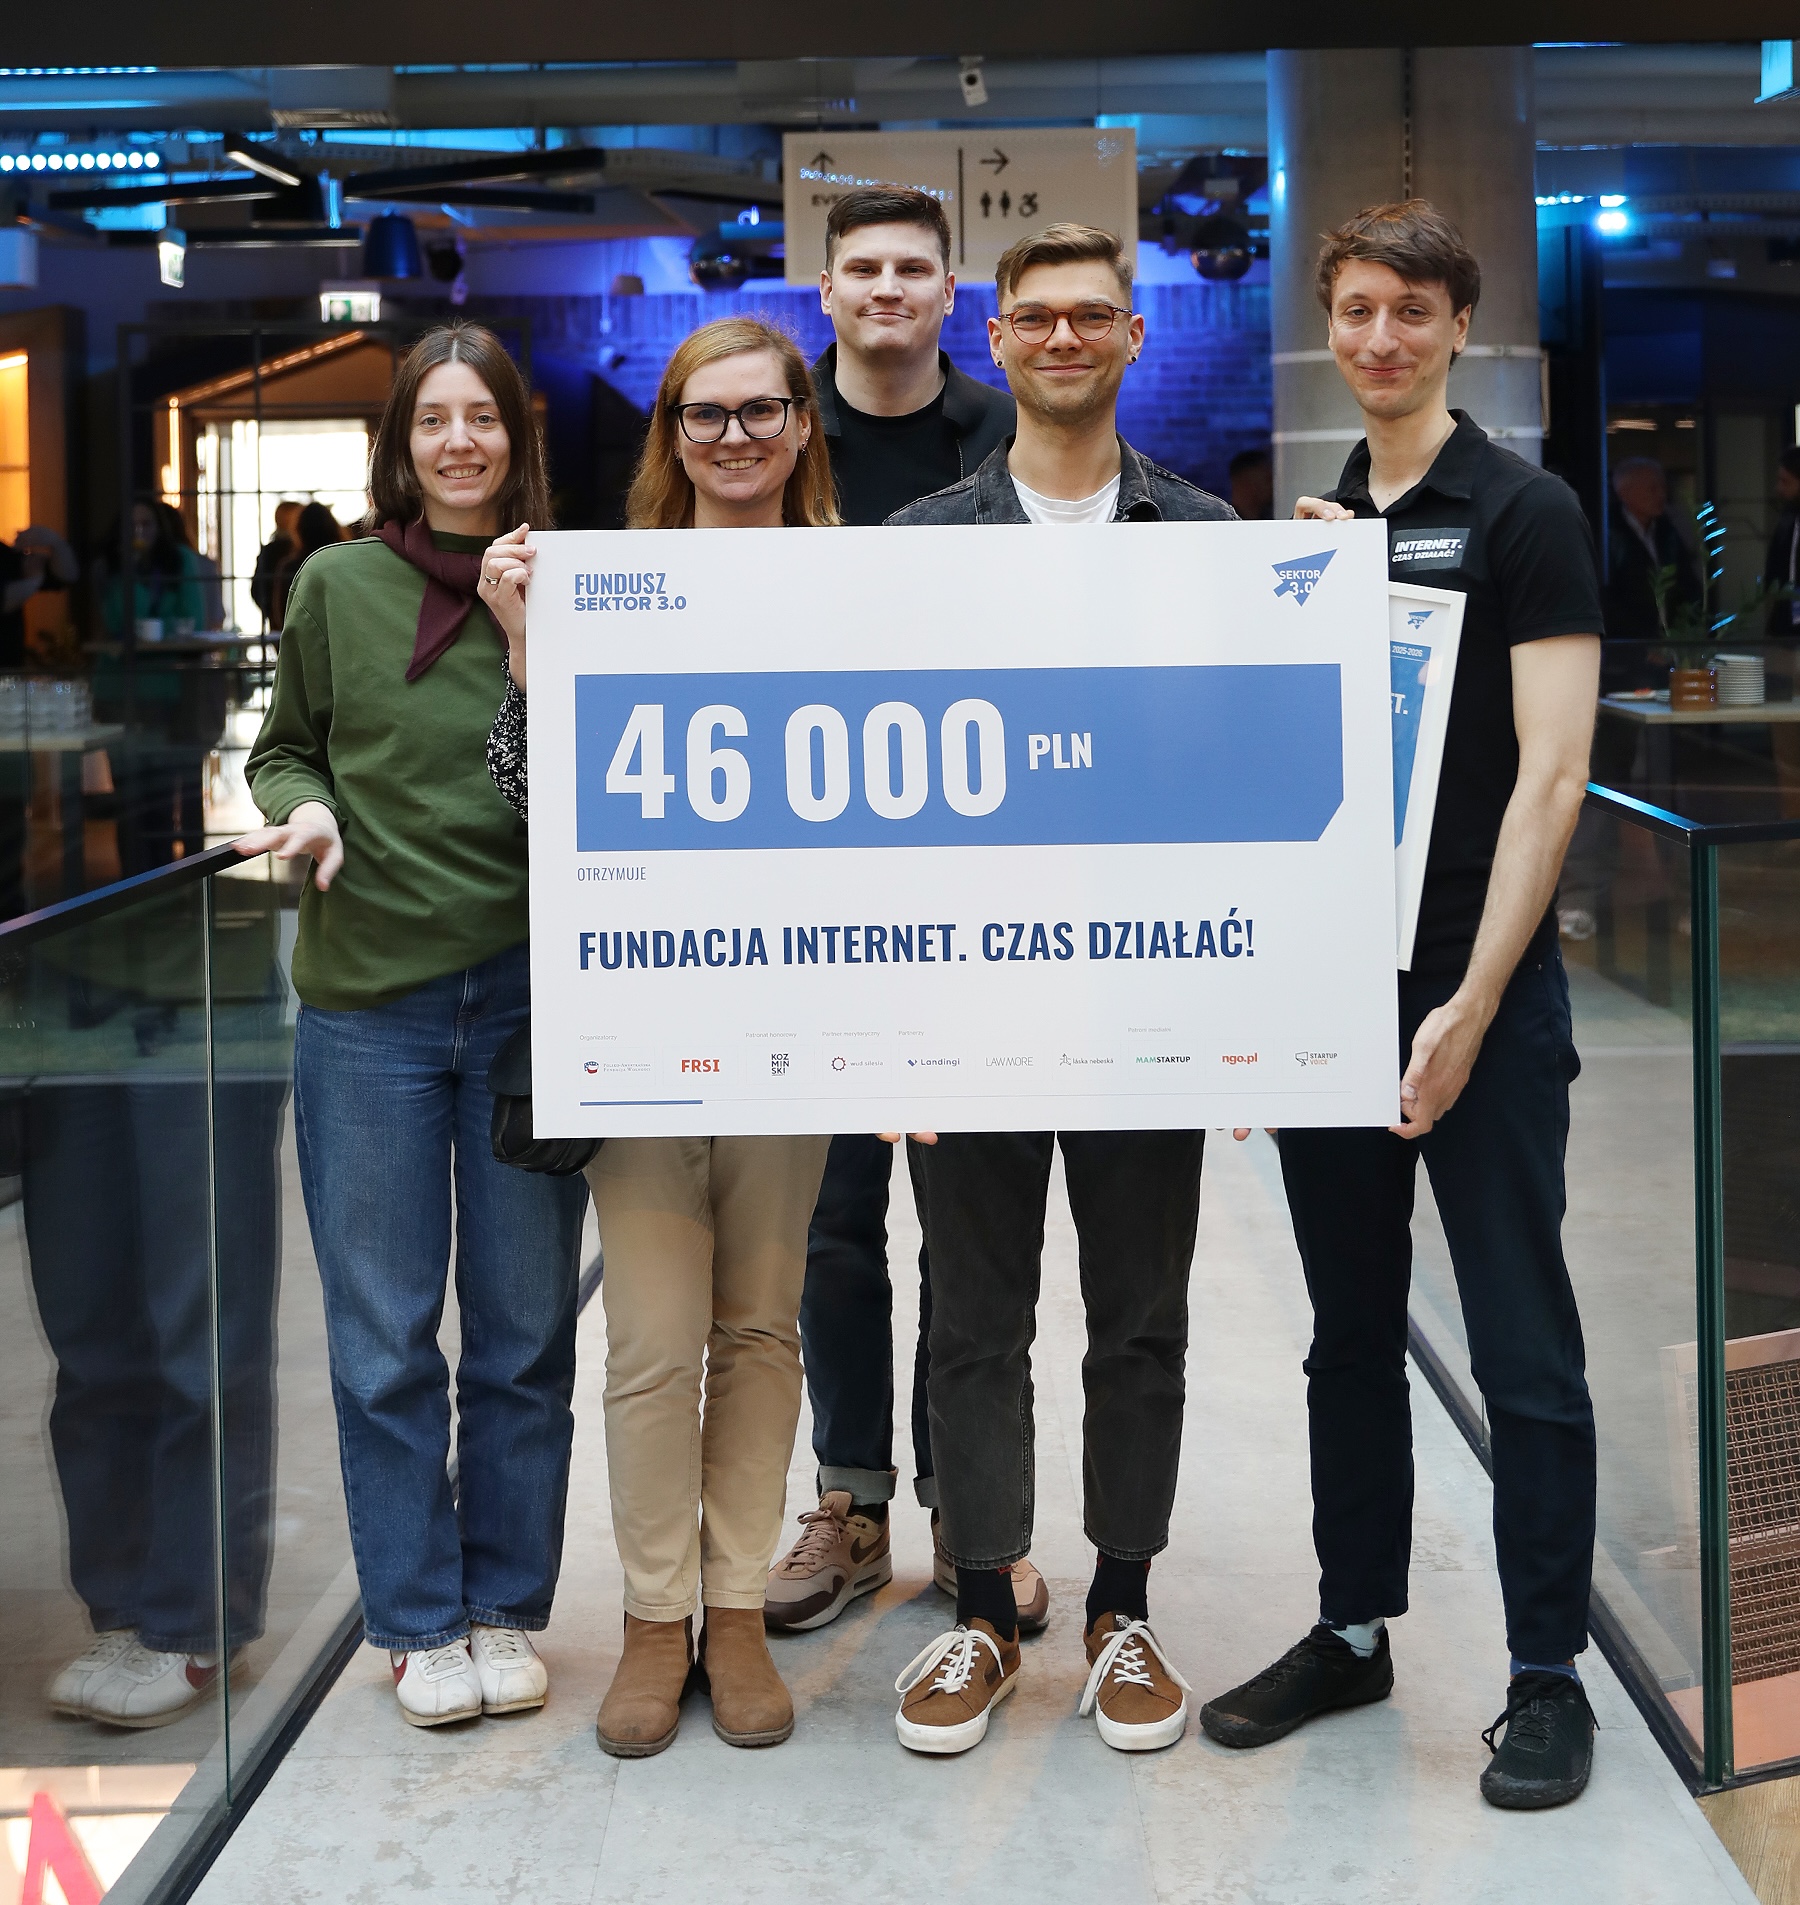
Rozmawiasz o paście do zębów, a chwilę później widzisz jej reklamę na Facebooku. Pewnie myślisz: telefon mnie podsłuchuje. A on nie musi, ma na to lepszy sposób. To Advertising ID, czyli twój cyfrowy identyfikator, który nosisz w kieszeni i o którym nikt Ci nie powiedział. Kuba Orlik z Fundacji „Internet. Czas działać!” tłumaczy, jak reklamodawcy wykorzystują technologie do śledzenia i personalizacji reklam, oraz co możesz z tym zrobić. Fundacja przeszła inkubację w Funduszu Sektor 3.0 i z dotacją 46 000 zł rozwija narzędzie o nazwie Rentgendroid, które będzie prześwietlać aplikacje mobilne.
Internet, który sami możemy naprawiać
Michał Serwiński (Sektor 3.0): Fundacja „Internet. Czas działać!” – to brzmi trochę jak alarm. Co dzieje się dziś w sieci, że uznaliście, że trzeba działać?
Kuba Orlik (Fundacja Internet. Czas działać!): W mediach coraz powszechniej narzeka się na duże korporacje. Ludzie oczekują, że ktoś powinien coś zrobić, że działanie samo skądś się pojawi. A tak naprawdę to my, użytkownicy i konsumenci, jesteśmy w stanie wpłynąć na kształt technologii. Nasze codzienne wybory decydują o tym, jak technologia się rozwija, czy nam służy, czy nie.
Mamy „działać” w nazwie po to, żeby każdy z nas działał. Jest nas miliony, zdecydowanie więcej niż reklamodawców. Nie chcemy być rzecznikami ani wysłannikami. Nasza społeczność jest szersza i im więcej osób zacznie działać, tym silniej idea z naszej nazwy będzie się realizować. Narzekania już wystarczy!
I nostalgii za starym, dobrym Internetem, również?
KO: Tak. Wraz z pojawieniem się tak zwanego Web 2.0 rozpoczęły się ruchy, które centralizowały użytkowników np. na Facebooku czy Google Plus. Na początku to był obiecujący zryw, bo twórcy treści mieli więcej obserwujących, można było budować społeczności, a nie tylko tworzyć strony internetowe z sekcją komentarzy. Facebook pomagał skierować więcej oczu na czyjąś twórczość.
Ale potem zaczęło się to, co zawsze dzieje się z zamkniętymi platformami — szukanie zwrotu z inwestycji. Nagle widzowie, którzy byli społecznością na Facebooku, stali się zakładnikami. To wywróciło sieć do góry nogami. Kolejnym krokiem było wprowadzenie algorytmów rekomendacyjnych decydujących o tym, które treści zyskują większą widoczność. Dziś mamy taki Internet, jaki mamy. Z przyjaciół na Facebooku staliśmy się źródłem danych, które służą do tego, żeby jeszcze lepiej reklamować nam różne usługi.
Telefony nie podsłuchują, mają lepsze sposoby
Obrona prywatności internautów stała się Waszym głównym celem?
KO: Zanim założyliśmy fundację, jako programiści, którzy zawodowo na co dzień tworzą strony internetowe, obserwowaliśmy te wszystkie wyskakujące okienka o ciasteczkach. W pewnym momencie zapytaliśmy sami siebie: „po co one właściwie są”? Otworzyliśmy treść RODO, na które te okienka się powołują, i nie znaleźliśmy tam nic, co by takie okienka wymuszało.
Dodatkowo, kiedy włączyliśmy narzędzia deweloperskie i zobaczyliśmy, co te strony robią, zauważyliśmy, że ciasteczka, na które te okienka proszą o zgodę, są instalowane i odczytywane, zanim okienko w ogóle się pojawi. Równie dobrze mogłoby go nie być, a strona byłaby tak samo zgodna z przepisami. To znaczy — tak samo niezgodna z przepisami.
Ciasteczko ciasteczku nierówne?
KO: Tradycyjnie ciasteczka powstały po to, żebyśmy mogli zalogować się do strony. Zapisane jest w nich poświadczenie, które nas uwierzytelnia. Gdy strona używa ich do logowania, nie potrzeba na to zgody. To jest po prostu niezbędne do świadczenia usługi. Trzeba poinformować użytkownika o jego prawach, ale nigdzie nie jest napisane, że musi to być wyskakujące okienko. Są na to dużo bardziej przyjazne sposoby.
Ale to nie wszystko. Na talerzu są też ciasteczka śledzące i inne identyfikatory. Gdy coś kupimy w jednym miejscu, inne strony mogą potem odczytać ten sam identyfikator i zobaczyć: „o, to ten użytkownik, który ostatnio kupił na Allegro głośniki. Wyświetlimy mu reklamę tych samych głośników”. Z reguły reklamy targetowane nie działają i reklamują coś, co już dawno kupiliśmy. Idea jest jednak taka, że wszystko, co „przykleiło nam się do buta”, jest następnie używane, żeby nas targetować.
Uważamy to za naruszenie prawa do prywatności. Bo targetowane reklamy są używane po to, żeby wywrzeć na nas wpływ. Gdy ktoś ma na przykład problem z alkoholizmem albo gorszy dzień, to jest idealny moment, żeby podsunąć mu reklamę alkoholu. To technologia, która umożliwia wykorzystywanie naszych słabości w momentach, w których nie podejmujemy decyzji na zasadzie wolnej woli. Tę wolną wolę tracimy na rzecz reklamodawców.
To dlatego walczycie ze skryptami śledzącymi?
KO: Często pojawia się argument, że przecież lepiej mieć reklamy targetowane, dopasowane do mnie, niż jakieś losowe. Ten argument warto rozłożyć na części pierwsze.
Po pierwsze, często lepsze i skuteczniejsze byłyby reklamy kontekstowe. Wchodzę na artykuł o samochodach i widzę reklamy samochodowe. A nie tak, jak zdarzyło mi się dosłownie: wchodzę na stronę o samochodach i widzę targetowane reklamy podpasek. Nie byłem targetem tej reklamy, więc nie była dobrze targetowana. A działo się to w trakcie eksperymentów, gdy powyłączałem wszystkie skrypty śledzące, żeby zobaczyć, jak wygląda Internet dla typowego użytkownika.
Po drugie, powinniśmy mieć prawo do tego, żeby nie oglądać targetowanych reklam. Jeśli komuś się podobają, super, niech je ma. Ale mnie się nie podobają, ja nie chcę ich mieć i powinienem mieć takie prawo. Moim zdaniem najlepiej, żeby targetowanych reklam w ogóle nie było, bo to po prostu złe i nie działa. Ale byłbym szczęśliwy nawet z kompromisu hybrydowego, w którym każdy ma w tej kwestii samodzielny wybór i ten wybór jest respektowany. Teraz takiej swobody absolutnie nie ma. Google i Facebook, wykorzystując pozycję monopolisty, robią dużo, żebyśmy tego wyboru nie mieli. A technologia jest lepsza, kiedy użytkownicy mają wybór.
Czy zwykły użytkownik ma szansę to zobaczyć?
KO: Tak. Stworzyliśmy wtyczkę do przeglądarki o nazwie Rentgen, która pozwala prześwietlić stronę i dowiedzieć się, kiedy, jakie i komu wysyłane są ciasteczka oraz inne dane. To samo można zrobić narzędziami deweloperskimi, są to jednak tysiące wpisów do przejrzenia. Rentgen przegląda je wszystkie automatycznie, destyluje najważniejsze informacje i przedstawia je użytkownikowi.
Następnie użytkownik może wypełnić krótki kwestionariusz. Pyta on o rzeczy, których nie da się wykryć automatycznie — na przykład czy na stronie dostępna jest polityka prywatności i czy są w niej opisane cele przetwarzania danych. Na tej podstawie Rentgen generuje treść e-maila, którego można wysłać do administratora. E-mail jest tak sformułowany, że administrator ma prawny obowiązek na niego odpowiedzieć. Jeśli administrator nie odpowie (ma na to miesiąc), to już jest naruszenie przepisów i można składać skargę do Urzędu Ochrony Danych Osobowych. Jeśli odpowie, ale odpowiedź jest niesatysfakcjonująca, to również można pisać skargę.
A kiedy coś zamiast do buta „przykleja nam się do telefonu”?
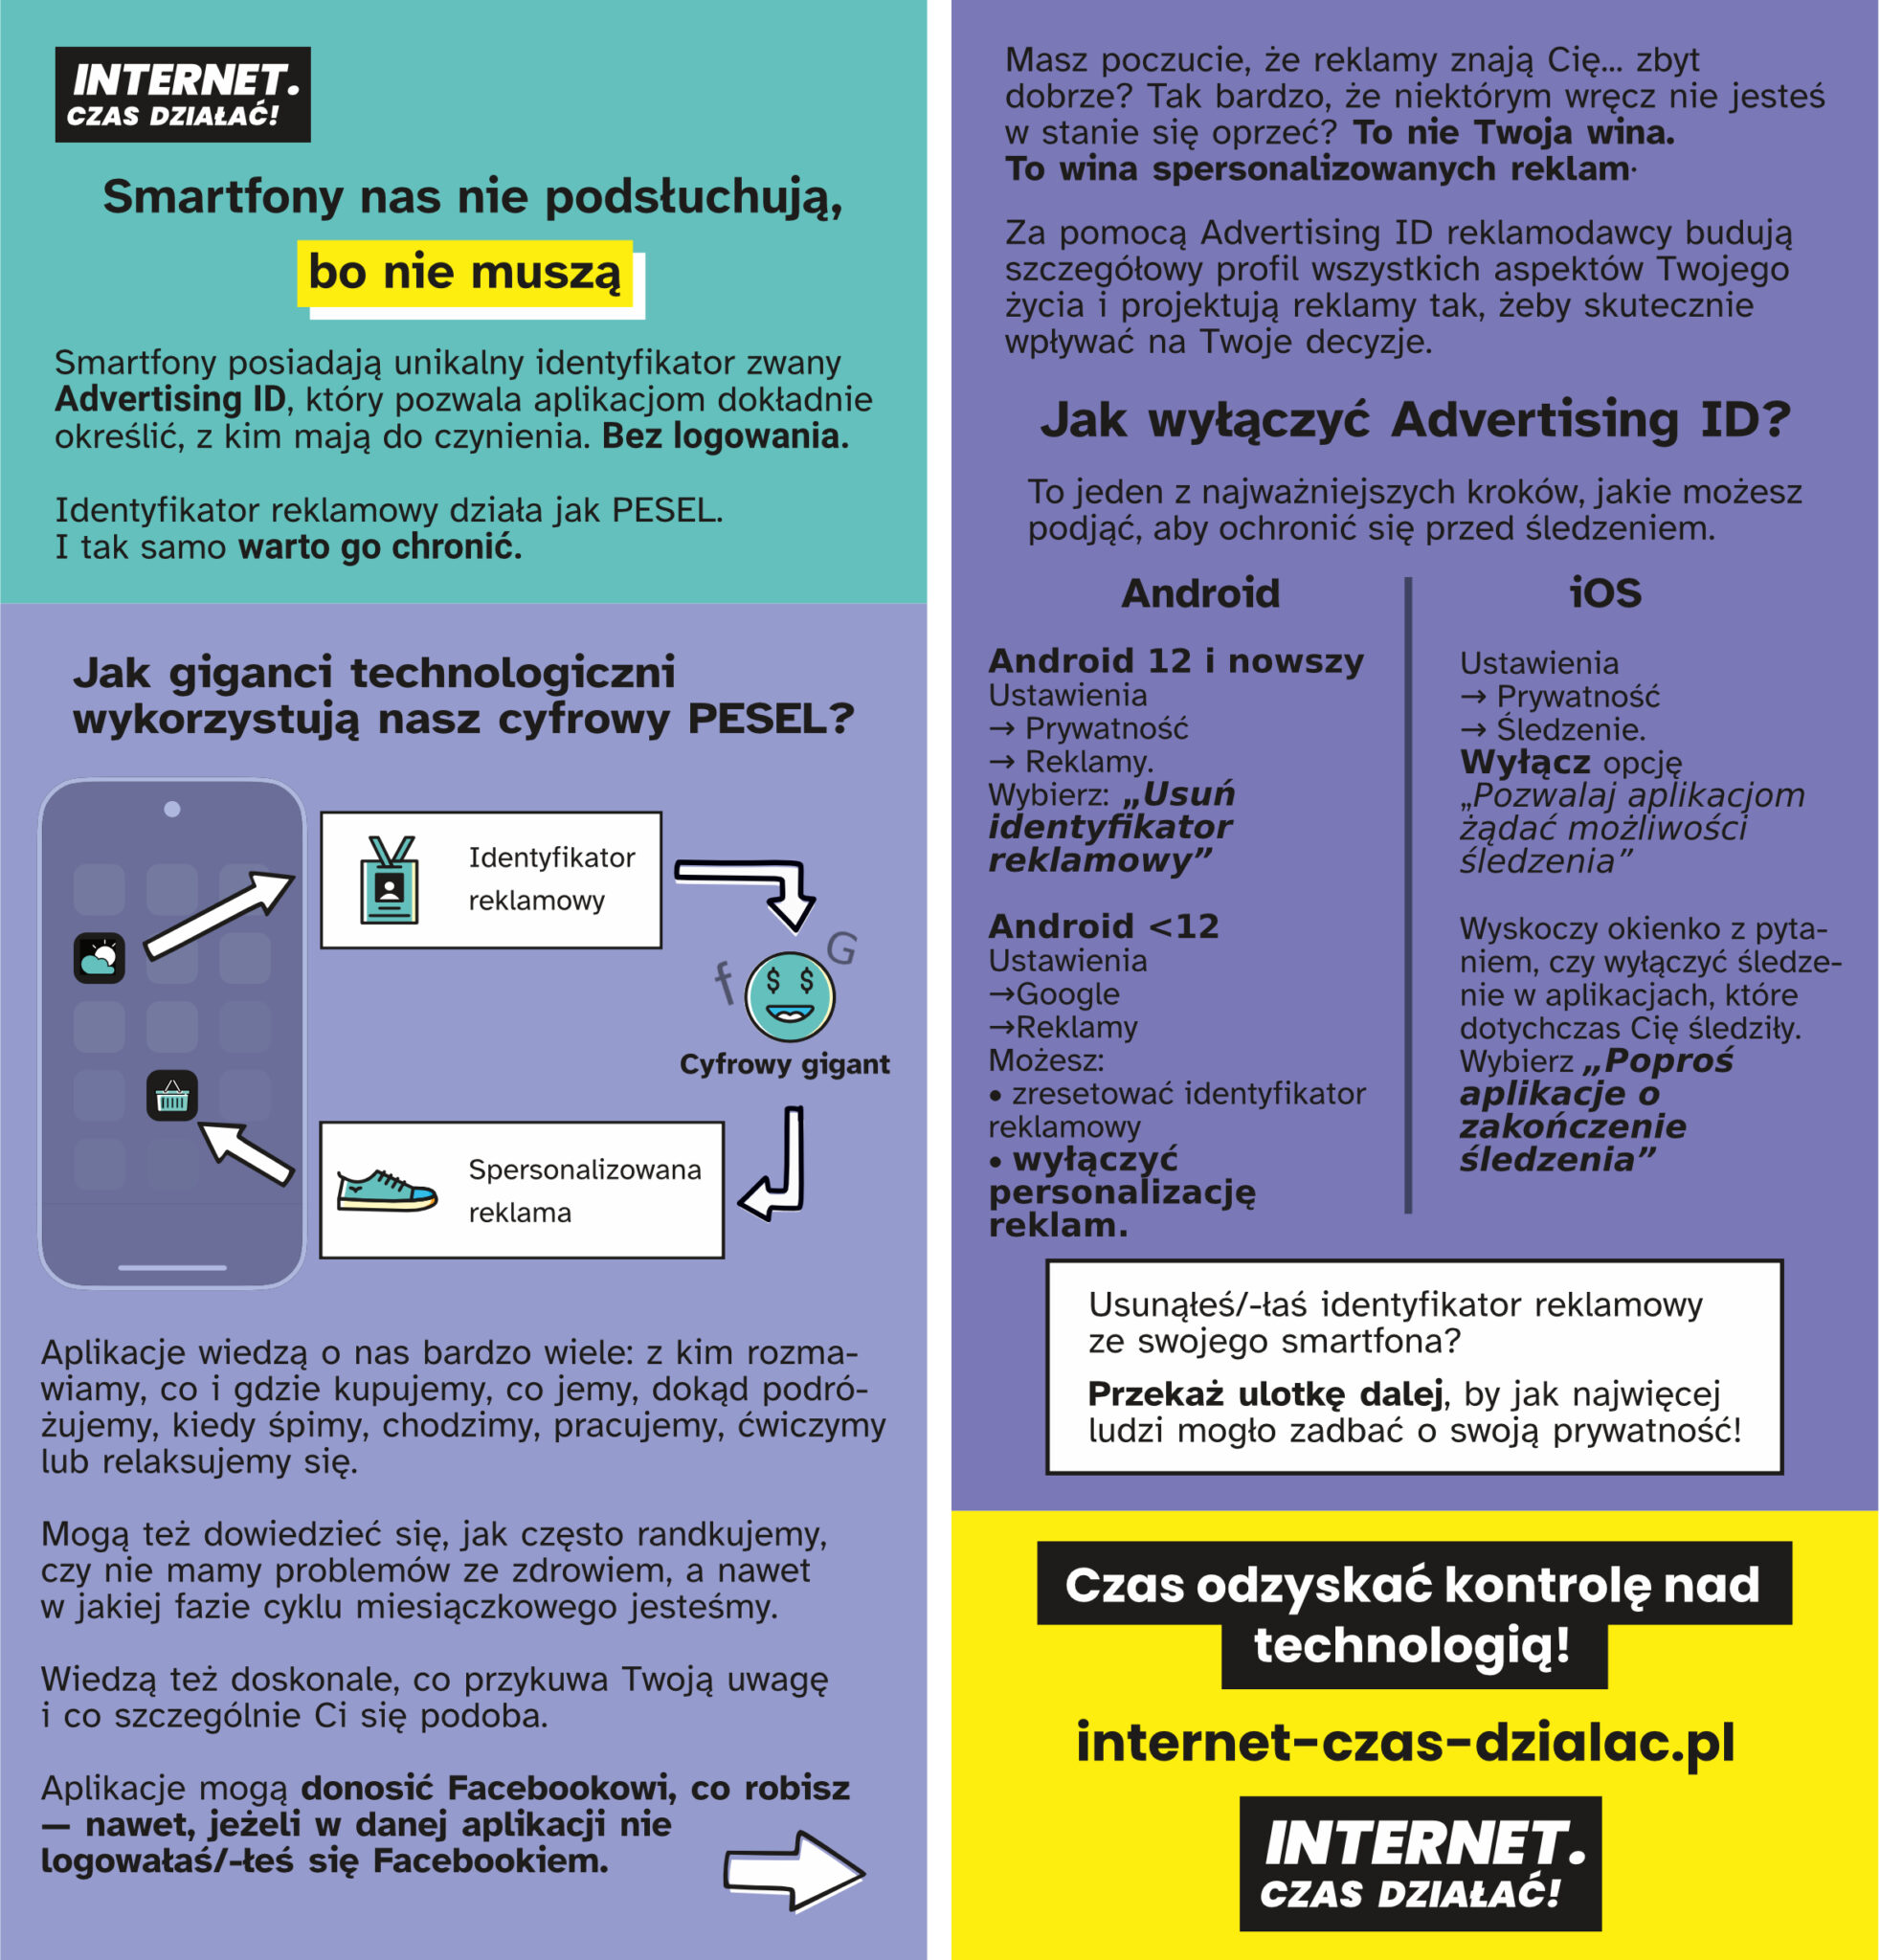
KO: Smartfony pobierają i posiadają mnóstwo danych o tym, co robimy. W niektórych sytuacjach i grupach wiekowych to właśnie smartfon jest jedynym urządzeniem, przez które osoba łączy się z Internetem. Problem naruszeń prywatności tu nie znika, wręcz się potęguje. Wszyscy myślą, że prywatność to ciasteczka. A jest jeszcze coś, o czym właściwie nikt nie mówi: Advertising ID.
Każdy świeżo kupiony telefon z usługami Google lub Apple ma przypisany identyfikator. To taki nasz cyfrowy PESEL. Aplikacje odczytują go bez pytania o zgodę, bez okienek, bez żadnych komunikatów. Jeśli ktoś zaloguje się na tym samym telefonie do Facebooka, a potem otwiera 50 innych aplikacji np. do zakupów, do śledzenia cyklu miesiączkowego, fitnessową, zdrowotną, to każda z nich może donosić Facebookowi, co w niej robimy, co kupujemy, kiedy ją włączamy, czy kiedy zainstalowaliśmy.
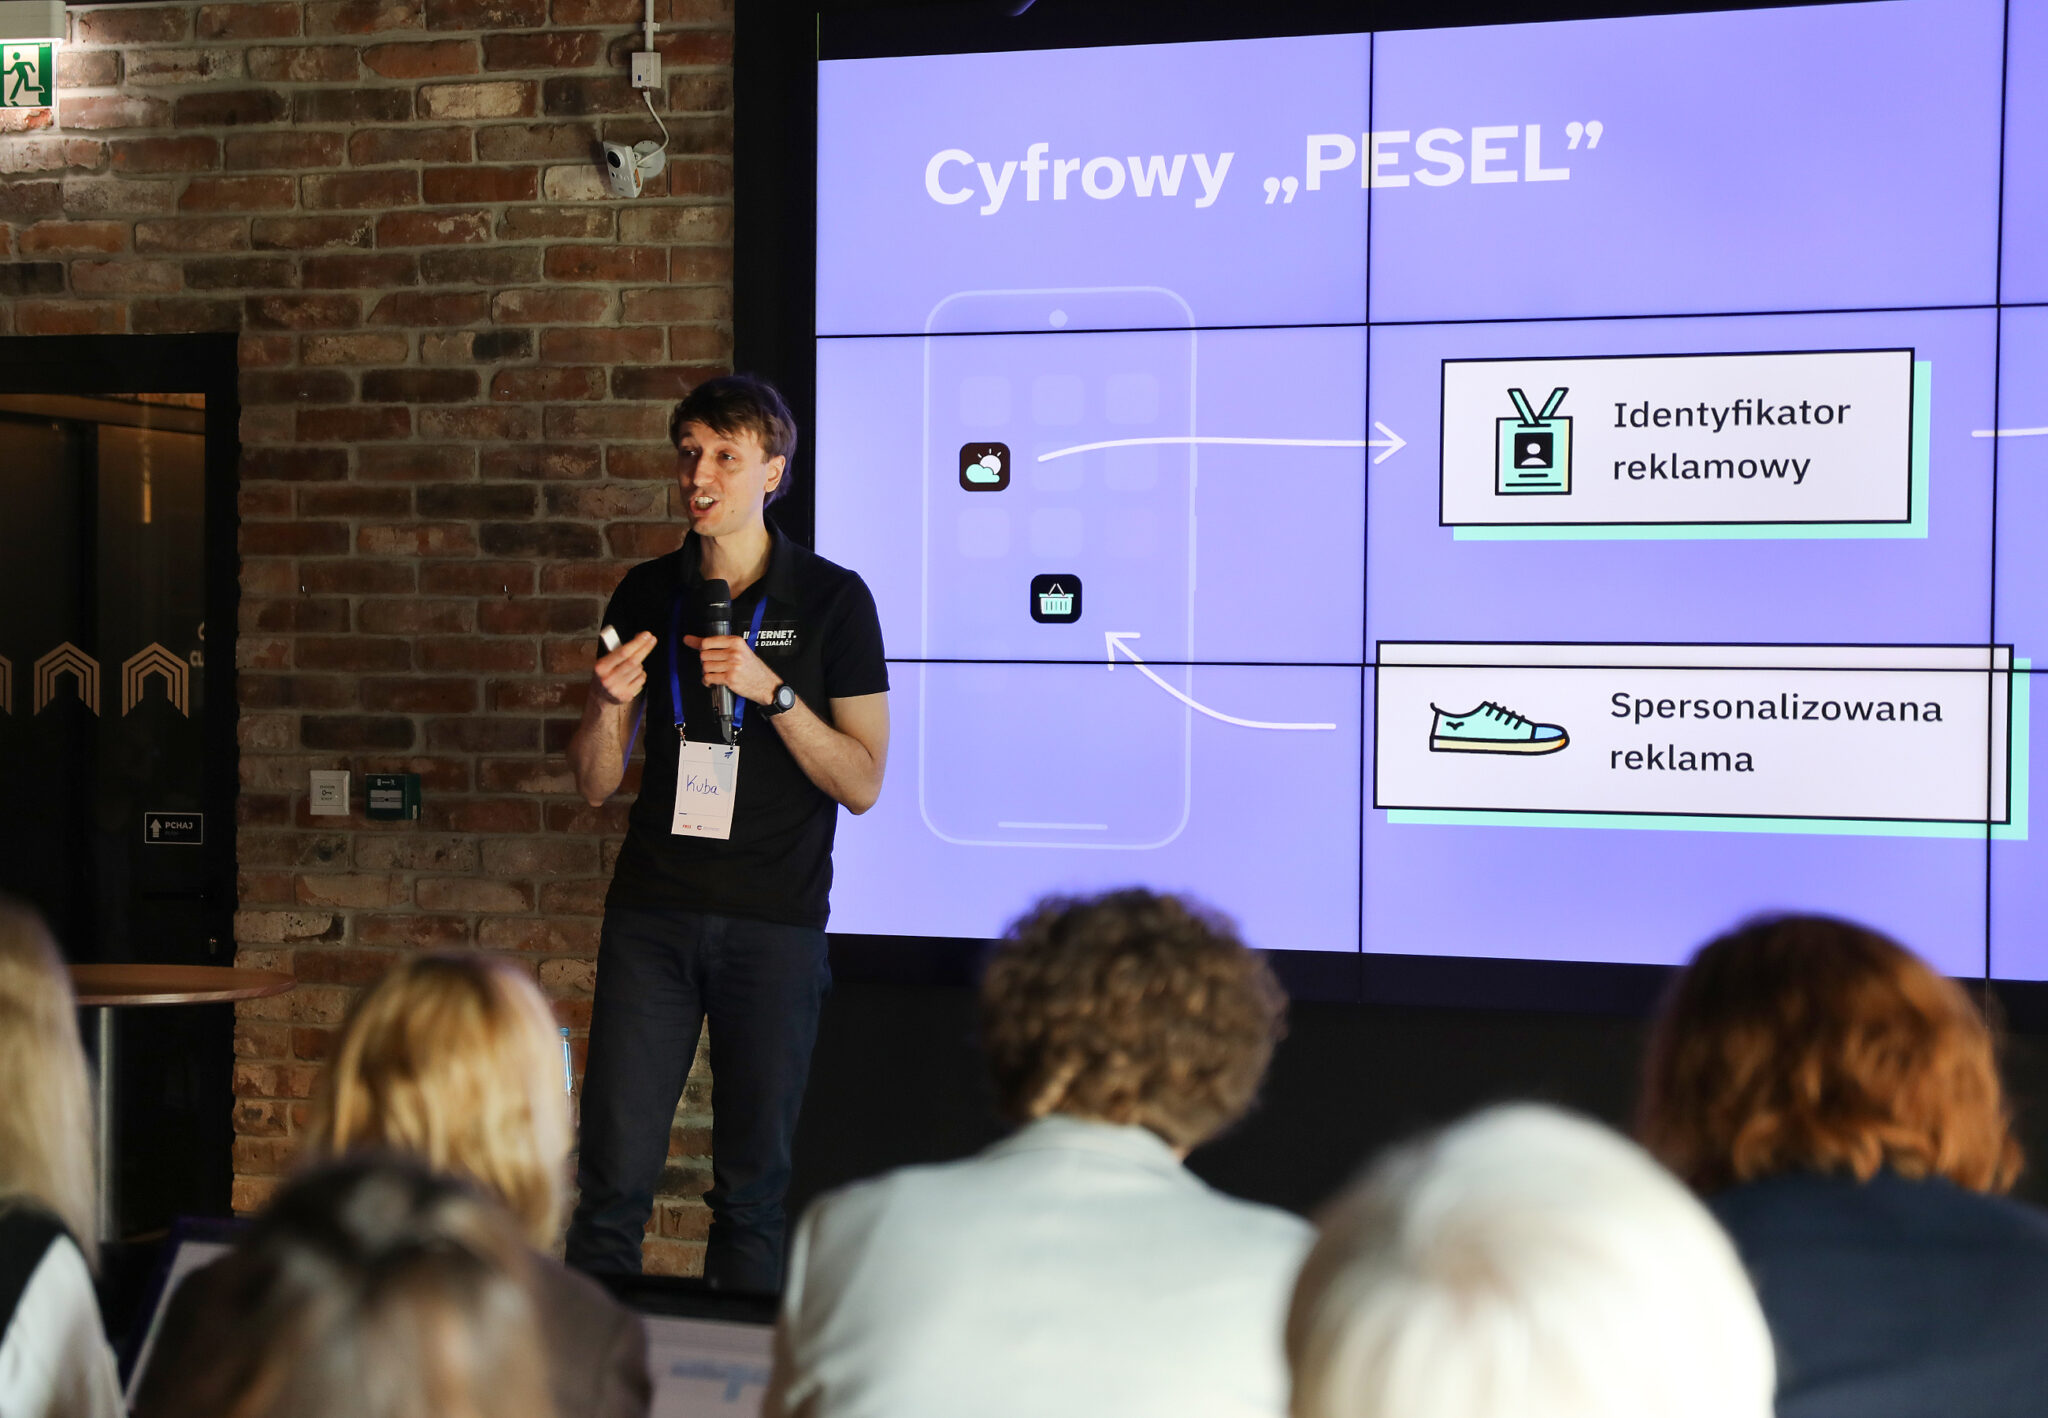
Nawet jeśli odinstalujemy Facebooka z telefonu, aplikacje nadal mogą mu donosić, bo Advertising ID zostaje zaszyty w telefonie bez zmian i wciąż nas jednoznacznie utożsamia. Przeskanowaliśmy naszymi wewnętrznymi narzędziami top 10 aplikacji z Google Play i w każdej z nich, jeszcze zanim w ogóle pokazał się interfejs — ledwie pojawiło się logo — Advertising ID był już pobierany i wysyłany do Facebooka, Google’a i innych podmiotów.
A nie da się po prostu wyrzucić Advertising ID?
KO: Na szczęście tak. Na większości smartfonów da się zastąpić ten identyfikator samymi zerami. Gdy pierwszy raz włączamy telefon i przechodzimy samouczek, telefon pyta, czy chcemy otrzymywać spersonalizowane reklamy. „Spersonalizowane dla mnie” — brzmi miło. Ale kiedy człowiek dowie się o tym więcej, co tak naprawdę jest używane do personalizacji, a o czym nie mówi się wprost, to natychmiast wyłącza tę funkcję.
Czyli tak podsłuchują telefony?
KO: Absolutnie tak. Notorycznie spotykam się z pytaniami: „Pojechałem do cioci na weekend, byliśmy na spacerze, a ona opowiadała mi o ziołowej paście do zębów, którą bardzo lubi. Wracam do domu, otwieram laptopa, a tam na Facebooku reklama dokładnie tej pasty. Więc na pewno mnie podsłuchują”. A to wcale tak nie musi być — podsłuchiwanie mikrofonem to bardzo niewydajne rozwiązanie. Reklamodawcy mają dużo lepsze metody i to jest właśnie Advertising ID.
Co się w tej sytuacji stało? Ciocia ma telefon, ta osoba ma telefon, na każdym jest Advertising ID. Aplikacja do nawigacji, aplikacja do zakupów i inne mają dostęp do lokalizacji. Widzą, że dwa telefony, które zwykle były daleko od siebie, nagle są blisko i przemieszczają się razem. To wystarczy, żeby połączyć fakty: skoro były razem, pewnie o czymś rozmawiały.
Potęga skryptów śledzących tkwi w tej niepozorności. Przy stronach internetowych można łatwo poddać ruch inspekcji: wystarczy wcisnąć magiczny klawisz F12 i mamy te dane podane, może nie w przystępnej formie, ale jednak. A przy telefonach takiej możliwości niestety nie ma. Chcemy, żeby każdy ją miał. Dlatego tworzymy wersję Rentgena na telefony – roboczo nazwanego „Rentgendroid” – która analizuje aplikacje mobilne i sprawdza, które z nich odczytują Advertising ID i komu go udostępniają.
Jak będzie działał Rentgendroid?
KO: Żeby sprawdzić, z kim aplikacja się komunikuje i czy ma dostęp do Advertising ID, musimy trochę zmodyfikować system i zajrzeć pod jego maskę. Nie chcemy, żeby użytkownik sam wprowadzał takie modyfikacje, bo są złożone, a zależy nam na tym, żeby to było jak najbardziej przystępne. Dodatkowo, gdybyśmy przetwarzali dane użytkownika na jego telefonie, wiązałoby się to z wieloma obowiązkami i ryzykami.
Zamiast tego uruchamiamy wskazaną aplikację u siebie. Użytkownik wchodzi na stronę i wpisuje, jaką aplikację chce przeskanować, albo wrzuca jej plik instalacyjny. My w biurze mamy Androida, na którym aplikacja jest automatycznie instalowana i uruchamiana, a generowany przez nią ruch sieciowy jest odszyfrowywany. Wszystkie dane inne niż ten syntetyczny, wygenerowany losowo na potrzeby tego skanu Advertising ID są usuwane. Zostaje tylko informacja, czy Advertising ID został wysłany i komu. Cała reszta idzie do kosza.
Następnie wyświetla się raport: komu i w jakim zakresie dane zostały wysłane. W wersji, którą planujemy opublikować w najbliższych miesiącach, dotyczy to Advertising ID. W kolejnych dojdzie sprawdzanie, komu udostępniane są informacje o lokalizacji. Będzie też e-mail do administratora, który potem może być przyczynkiem do skargi.
W ostatecznym rozrachunku nie chodzi nam o to, żeby pisać skargi, tylko o to, żeby administratorzy usuwali naruszenia. I tak jak przy e-mailach generowanych Rentgenem, widzimy, że naruszenia są usuwane. Mamy kilka sukcesów, gdy bardzo duże polskie strony i serwisy odpisywały nam: „o kurczę, faktycznie było takie naruszenie, najmocniej przepraszamy”, i po tygodniu skrypty śledzące znikały.
Naruszeń jest bardzo dużo. Wydaje się, że firmy produkujące skrypty śledzące liczyły, że skoro tak trudno poddać inspekcji ruch sieciowy ze smartfonów, to nigdy nie wycieknie i nie zrobi się z tego skandal. Tu wchodzimy my i sypiemy piach w te tryby.
Użytkownicy iPhone’ów są bezpieczni?
KO: Ani iOS, ani Android nie są systemami w pełni otwartymi. Android jest trochę bardziej otwarty, co pozwala nam zajrzeć pod maskę i monitorować aplikacje. iOS jest tak niesamowicie obwarowany, że właściwie nie jesteśmy w stanie sprawdzić, co aplikacja robi.
Apple też ma Advertising ID, nawet podwójny. Jest globalny identyfikator, na który użytkownik musi wyrazić zgodę. To akurat lepiej, bo przy pierwszym uruchomieniu aplikacja pyta, czy ma mieć do niego dostęp. Tego na Androidzie nie ma — tam dzieje się to bez żadnego okienka. Ale u Apple’a jest też drugi Advertising ID, już bez pytania o zgodę. Różni się tym, że jest osobny dla każdej firmy. Jeśli jedna firma ma wiele aplikacji, to mimo że w jednej się zalogujemy, a w drugiej nie, ta firma i tak wie, kim jesteśmy, i łączy to w jeden profil. Facebook, Instagram, Threads i WhatsApp są od jednej firmy, więc to wszystko składa się w jeden obraz. Nie możemy powiedzieć, że na iOS-iejest lepiej albo bezpieczniej. Jest inaczej i trudniej to poddać inspekcji.
Fundusz Sektor 3.0 – „zaufajcie procesowi”
Jak wspominasz inkubację Funduszu?
KO: Fundusz Sektor 3.0 był dla nas lekcją pokory. Pierwsze słowa, które usłyszeliśmy na żywo podczas inauguracji, brzmiały: „zaufajcie procesowi”. A my wewnętrznie mieliśmy taką rozmowę: przecież pracowaliśmy nad tym już ponad rok. Prace zaczęły się jeszcze w 2023 roku. Wiemy, jak to powinno działać.
Jak inkubacja zmieniła Rentgendroida?
KO: Podczas kolejnych spotkań zobaczyliśmy, z jak złożoną rzeczą wychodzimy do ludzi. Na początku my nie budowaliśmy Rentgendroida. Budowaliśmy odpowiednik klawisza „F12 na telefon”. Kiedy zdaliśmy sobie sprawę, że główną zaletą naszej wtyczki Rentgen jest właśnie prostota oraz to, że daje binarny wynik: czy coś się dzieje na tej stronie, czy nie, i pomaga podjąć dalsze działania, wtedy zrobiliśmy pivot. Większość naszego myślenia o tym, jak ludzie będą korzystać z Rentgendroida, została dosłownie „przeorana”.
Kiedy patrzymy na obecny kształt narzędzia, wydaje się on oczywisty. Ale my na to nie wpadliśmy. To było tak oczywiste, że nam umykało, bo nie wyszliśmy poza bańkę specjalistów. Dziś wiemy, że potencjał Rentgendroida tkwi w tym, że może skorzystać z niego każdy.
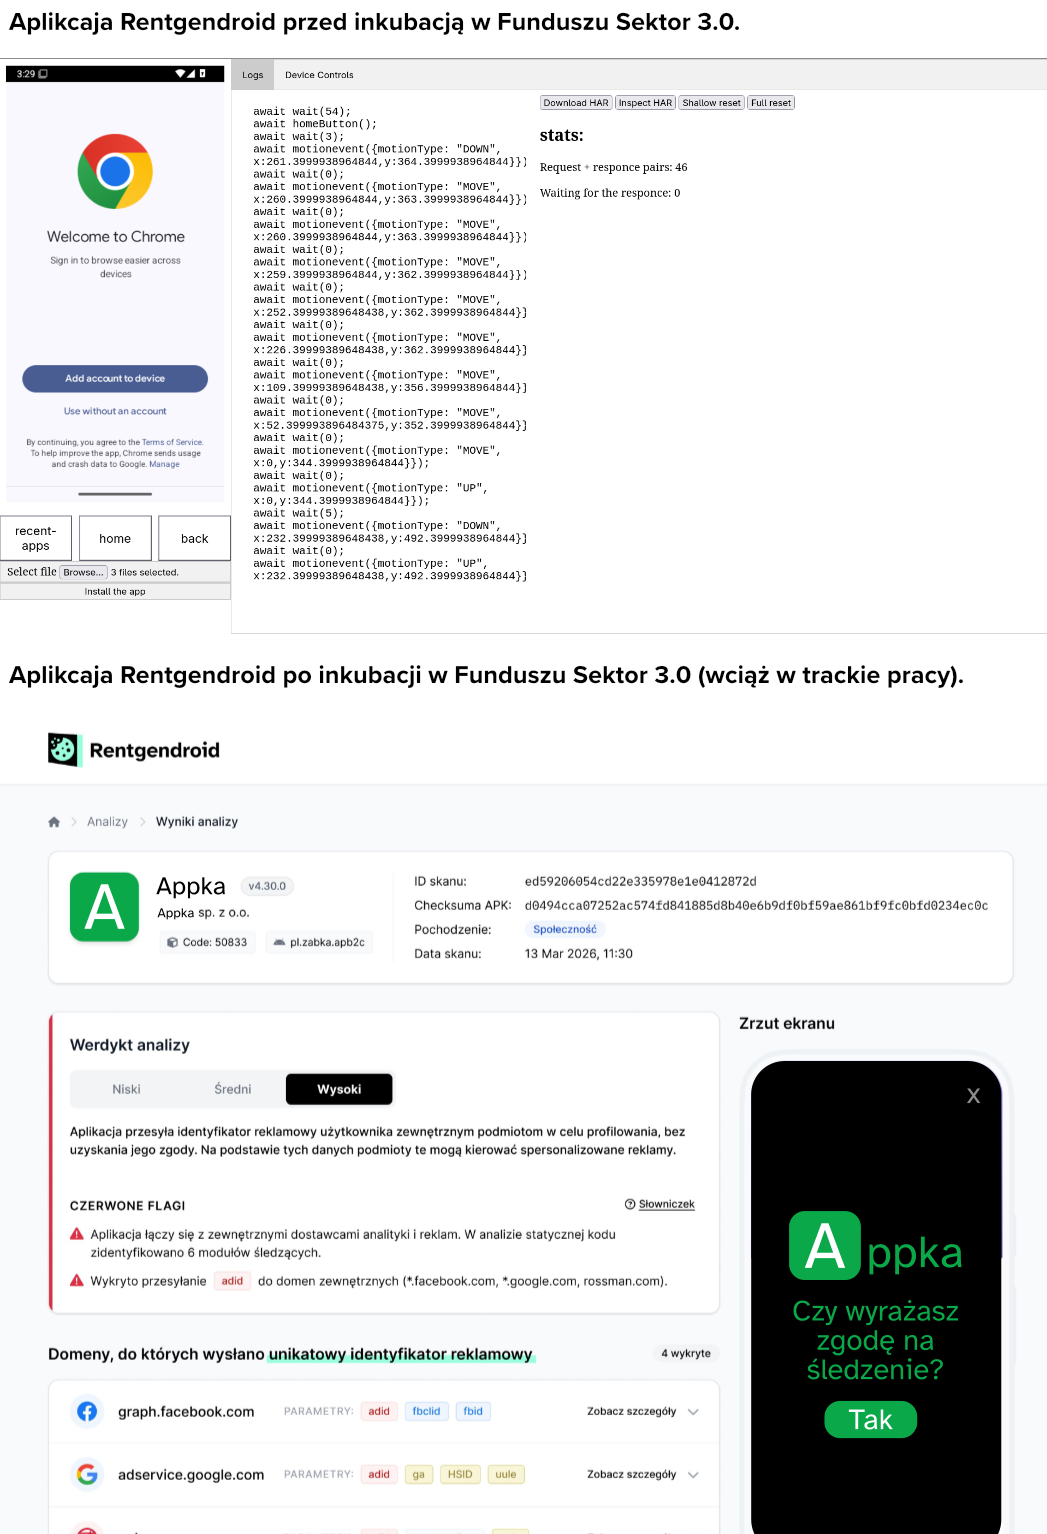
Ja byłem przekonany, że żeby zrobić dobry UX, wystarczy trochę pomyśleć i będzie OK. Nasi wolontariusze UX, Alicja i Tomasz, którzy towarzyszyli nam w inkubacji, podeszli do tematu bardzo wnikliwie i z ogromną empatią. Pomogli nam przeprowadzić badania i wyciągnąć wnioski.
A co do słowa „przeorać” — traktuję je w znaczeniu rolniczym: mieszamy to, co było, żeby przygotować się na nowe i zebrać większe plony. Ten zwrot perspektywy jak najbardziej nastąpił i był bolesny. Pożegnanie się z ideą, z którą się przyszło i z którą się utożsamiało, było trzewnie odczuwalne — przynajmniej dla mnie. Mogliśmy dalej bronić swojego pierwotnego pomysłu albo zaufać procesowi. Na szczęście wybraliśmy to drugie.
Jak planujecie dalszy proces?
KO: Mamy już wdrożony system analizy na komputerze u nas w biurze. Jesteśmy gotowi do integracji z front-endem, czyli z interfejsem widocznym dla użytkowników. Alicja i Tomek, nasi wolontariusze UX, pracują nad ostateczną wizją landing page’a i aplikacji. Najprawdopodobniej będzie to hybryda — nie dwa osobne byty, ale landing page, który płynnie przeprowadzi użytkownika przez analizę. Niedługo zaczniemy te dwie rzeczy łączyć i publikować.
Bardzo dziękuję za rozmowę. Trzymamy kciuki za Was i za Rentgendroid! 🤞
KO: Dziękujemy Sektorowi 3.0 za możliwość wzięcia udziału w inkubacji Funduszu — odblokowało nam to wiele ścieżek. Będziemy walczyć, by użytkownicy mieli kontrolę nad swoimi danymi i prywatnością. Mam nadzieję, że wkrótce twórcy skryptów śledzących będą pełni trwogi.
Kuba Orlik: mgr. inż. informatyki. Programista technologii webowych, audytor aplikacji i trener techniczny. Od lat analizuje wpływ korporacji na cyfrowe swobody użytkowników technologii. Zainteresowania: jazda rowerem, joga, zdrowe żywienie, przemówienia publiczne.